Ключові моменти:
- Увечері 1 листопада застосунок «Повітряна тривога» зазнав кібератаки.
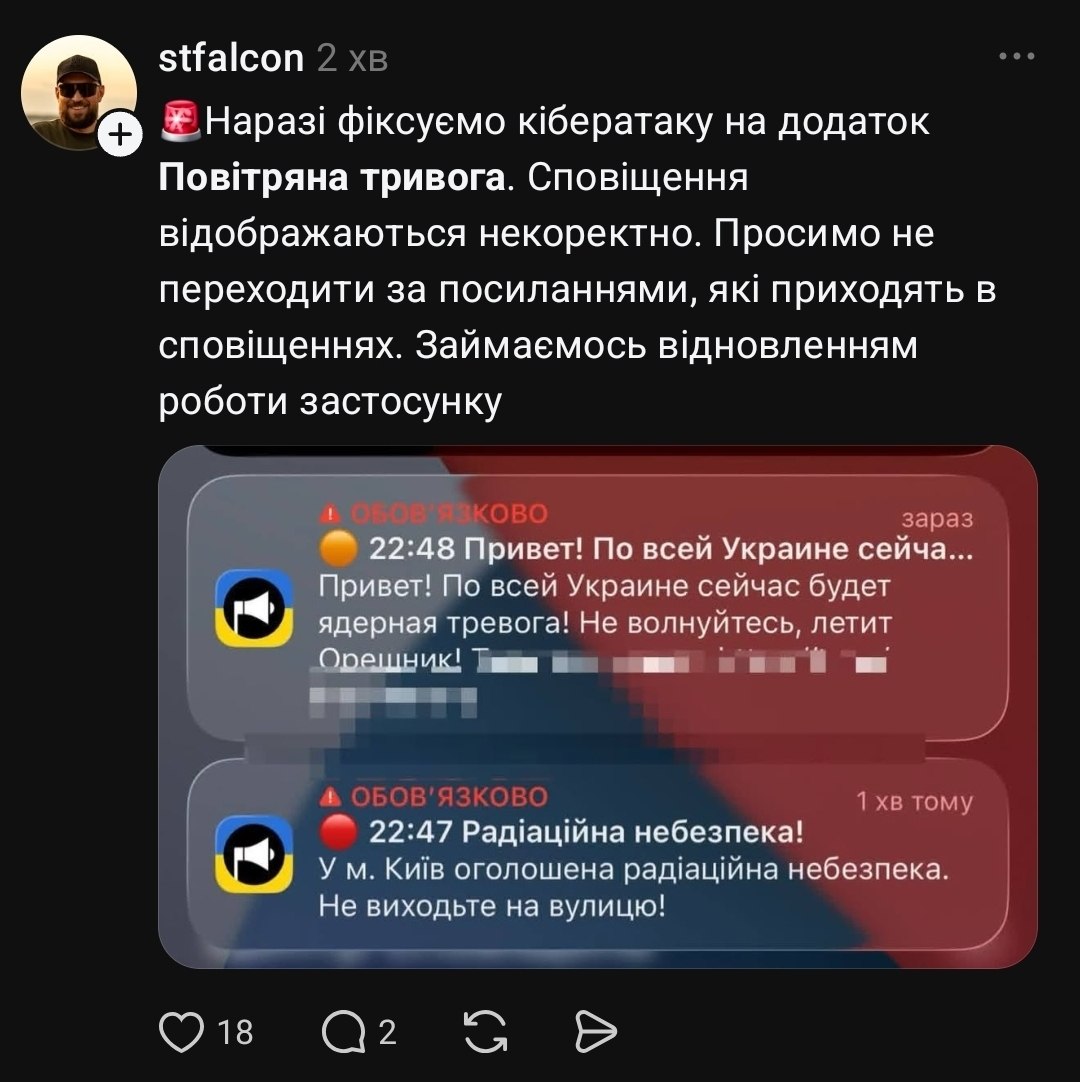
- Користувачі отримували фейкові сповіщення про небезпеку, зокрема радіаційну.
- Мінцифри закликало перевіряти інформацію через альтернативні офіційні джерела.
- ДСНС запевнила, що загальнодержавна система оповіщення працює у штатному режимі.
- Українців закликали не переходити за сторонніми посиланнями.
Кібератака на «Повітряну тривогу»
Увечері 1 листопада мобільний застосунок «Повітряна тривога» зазнав кібератаки, внаслідок якої користувачі отримували неправдиві повідомлення про загрозу. Зокрема, щодо радіаційну небезпеку. Після технічного збою Міністерство цифрової трансформації України закликало громадян користуватися альтернативними джерелами інформації та пояснило, де перевіряти сигнали про небезпеку.
Як дізнаватися про повітряну тривогу після збою застосунку:
У міністерстві наголосили на необхідності орієнтуватися на офіційні повідомлення органів місцевої влади та сигнали систем оповіщення. Зокрема, українцям рекомендують:
- стежити за повідомленнями обласних і місцевих військових адміністрацій;
- звертати увагу на сигнали вуличних систем оповіщення та гучномовців;
- перевіряти інформацію лише через офіційні джерела;
- не відкривати підозрілі посилання та не поширювати неперевірені повідомлення.
Застосунок працює у штатному режимі
Вже за кілька годин у Державній службі України з надзвичайних ситуацій запевнили, що загальнодержавна система оповіщення продовжує працювати у штатному режимі.
За інформацією відомства, усі сигнали про загрози передаються до обласних адміністрацій, звідки надходять до вуличних систем оповіщення. Тож попри проблеми з мобільним застосунком, система інформування населення продовжує функціонувати.
У ДСНС також вкотре закликали громадян не переходити за сторонніми посиланнями та не розповсюджувати дані, достовірність яких не підтверджена.
Читайте також: Удари по енергетиці та екстрені відключення: яка ситуація в регіонах після атаки 1 листопада